Красноярский эксперт предупредил о критических уязвимостях PHP
Владельцам сайтов стоит уточнить у программиста, обновлён ли PHP на сервере. Денис Якунин из Красноярска предупредил о двух критических уязвимостях, исправленных 21 октября.
22 октября, 2026, 10:03 3

На время устранения критических уязвимостей владельцы сайтов могут временно ограничить доступ к ним
Источник:
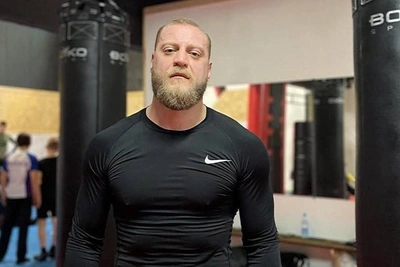
Специалист по кибербезопасности из Красноярска Денис Якунин призвал владельцев сайтов срочно выяснить у своего программиста, обновлён ли на сервере PHP. Предупреждение он записал на видео.
В PHP обнаружили две уязвимости, позволяющие взломать сайт без логина и пароля. Разработчики выпустили исправления 21 октября внеочередным обновлением. Обе уязвимости оценили в 9,2 балла из 10 по шкале CVSS — это критический уровень угрозы. Пострадать могли сайты по всему миру.
PHP — язык программирования, на котором работают многие сайты и интернет-магазины, включая проекты на WordPress и «1С-Битриксе». Изначально аббревиатура расшифровывалась как Personal Home Page («личная домашняя страница»), теперь официальное значение другое — Hypertext Preprocessor.
Уязвимости нашли в самом языке, поэтому под угрозой любой сайт на PHP независимо от движка. Злоумышленник может запускать на сервере свои команды — например, выгрузить базу клиентов или встроить в сайт вредоносный код.
«Если у вас есть сайт, срочно сегодня звоните своему айтишнику. Если ваш айтишник сказал, что ваш сайт защищен, проверьте, задайте ему три вопроса. Первый: наш сайт работает на PHP? Второй: какая версия установлена? И третий: закрыта ли вчерашняя уязвимость? И потребуйте подтверждения обновления», — говорит Якунин.
Исправленные версии PHP — 8.5.12, 8.4.27, 8.3.36, 8.2.35 и все более новые. Для старых версий официальных обновлений не будет, и их, скорее всего, придётся менять на новый PHP.
В подписи к ролику Якунин отдельно написал про обновление самих сайтов. «Если вам говорят „у нас обновлен WordPress“ — этого недостаточно. PHP обновляется отдельно», — отметил он.
С сайтами на «Битриксе» ситуация аналогичная. В компании пояснили, что обновление их продукта не заменяет обновление PHP на сервере.
На обычном хостинге версию PHP видно в панели управления. Многие хостинг-провайдеры могли уже установить исправления сами, но проверить это всё равно нужно. Переписывать сайт, по словам Якунина, обычно не требуется. Если сайт долго работал на старой версии, его лучше проверить ещё и на следы взлома.
В конце августа Якунин в колонке для NGS24.RU рассказывал, что после обнаружения уязвимостей хакеры стали быстрее начинать атаки. А в октябре в интервью объяснил, кто может прочитать вашу переписку с нейросетью.
Читайте также


















Игры
12+
Аномальная рыбалка
Рыбачь в мире после катастрофы. Лови мутантов, находи артефакты, участвуй в рейдах и раскрывай тайны этого мира.
6+
Шарики: первое место
Лопай шарики в залипательной игре, проходи уровни, покоряй новые рекорды и занимай первые места!
6+
Северное слияние
Новый хит для любителей игры жанра Соедини 3!
6+
Магический мир
Уникальная игра, объединяющая популярные механики Match3 и пошаговые бои!
18+
Warfare 1942
Испытайте захватывающие сражения Второй мировой войны: быстрые бои, огромный арсенал, настройка, танки и стратегия на разнообразных картах!